Subdomain 的管理
功能概述
Subdomain(子域)是 Weincloud 用來對大型組織進行「分權管理」的機制。管理員可將 Domain(網域)中的資料夾指派給不同的負責人,讓其在被授權的資料夾範圍內,如同管理員般管理該範圍內的成員與 HMI 設備,而不觸及其他部門或產線的資源。透過此機制,總管理員得以將日常維運工作下放,同時確保各負責人的權限彼此隔離,兼顧管理彈性與資訊安全。
使用情境與適用對象
- Domain 超級使用者 / 管理員:Weincloud 註冊者為 Domain 管理者,對整個網域擁有完全控制權。適用於需要規劃整體資料夾結構、統一指派各 Subdomain 負責人的情境。
- Subdomain 超級使用者(Subdomain Superuser):被授權管理特定資料夾的負責人。適用於組織依部門、產線或地區劃分管理職責,需將特定範圍的日常維運交由專人負責,且各負責人不應互相存取彼此資源的情境。
功能細節說明
Domain 與 Subdomain 的關係
Domain 是 Weincloud 系統中的管理領域,於註冊時建立,註冊者即為該 Domain 的管理者。管理者可在 Domain 底下以資料夾組織與管理 HMI 設備。這些資料夾(含其巢狀的子資料夾)在權限管理上即構成一個個 Subdomain,可獨立指派負責人與設定權限,詳見〈Directory〉。
指派 Subdomain 超級使用者
一位使用者是否為 Subdomain 超級使用者,取決於其在資料夾上被授予的權限,而非資料夾本身的屬性。要指派負責人,須於〔Directory〕頁面對目標資料夾設定使用者權限,並勾選 Subdomain Superuser 這項權限;被授予此權限的使用者,即成為該資料夾(Subdomain)的超級使用者。
註:Subdomain Superuser 是一項獨立的資料夾權限,僅在資料夾節點上提供;一般存取權限(如 HMI-基本、儀表板、EasyAccess 2.0)只授予對應的存取能力,並不會使該使用者成為管理者。同一個 Subdomain 可指派多位超級使用者。
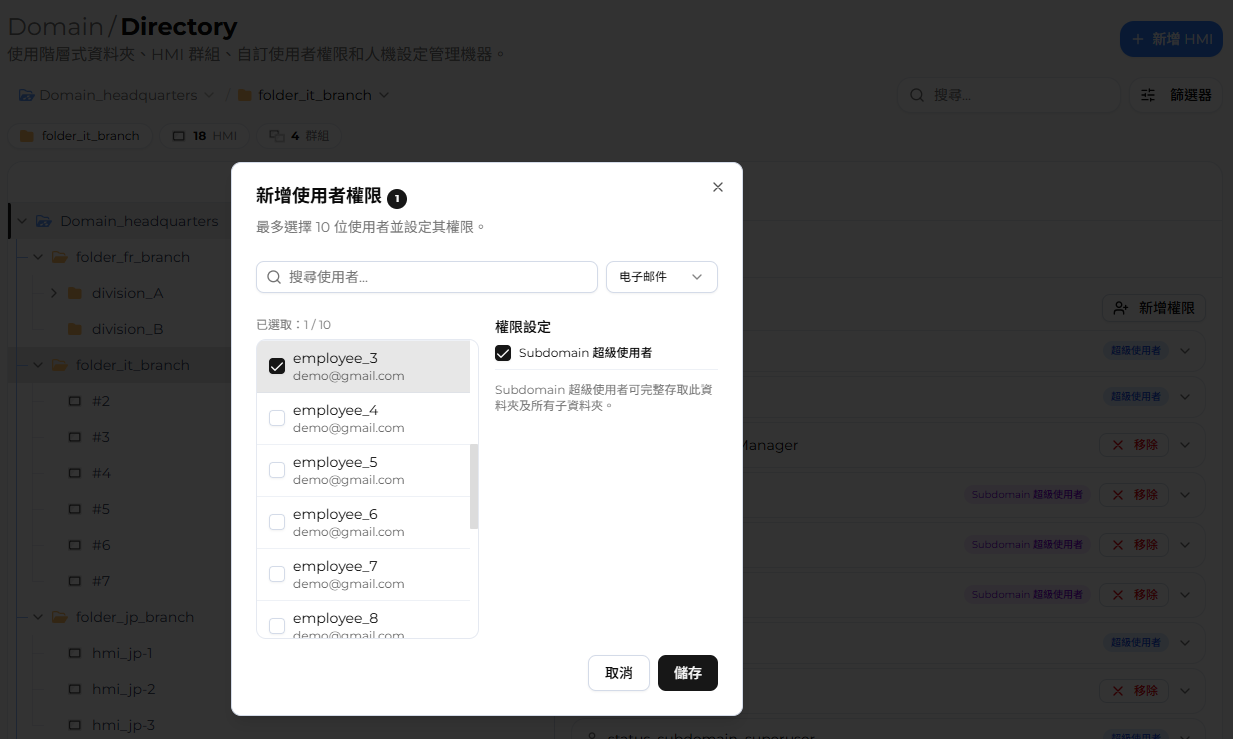
權限繼承與管理範圍
被授予的權限會依 Weincloud 的權限繼承特性,自動套用至該資料夾內的所有子資料夾與 HMI 設備。若僅需針對特定 HMI 設備設定獨立權限,此設定僅適用於該設備,不會影響其他設備。
Subdomain 超級使用者在其被授權的 Subdomain 內,擁有與 Domain 管理員相當的成員與 HMI 管理權限,但其可見與可操作的範圍嚴格限縮於該 Subdomain:系統提供給該使用者的目錄樹,是以其被授權的資料夾作為根節點,因此畫面上不會出現、也無法選取該 Subdomain 以外的資料夾、成員或 HMI。這也是「新增 HMI 或使用者只能加入該 Subdomain 底下」的原因——並非操作被額外阻擋,而是範圍外的節點根本不會顯示。
Subdomain 超級使用者的操作範圍
不同的權限對應不同的操作介面。Subdomain 超級使用者登入後,可在其 Subdomain 範圍內管理成員(使用者)與 HMI 設備,包括新增、編輯、移動與刪除使用者等操作,詳見〈使用者管理〉。
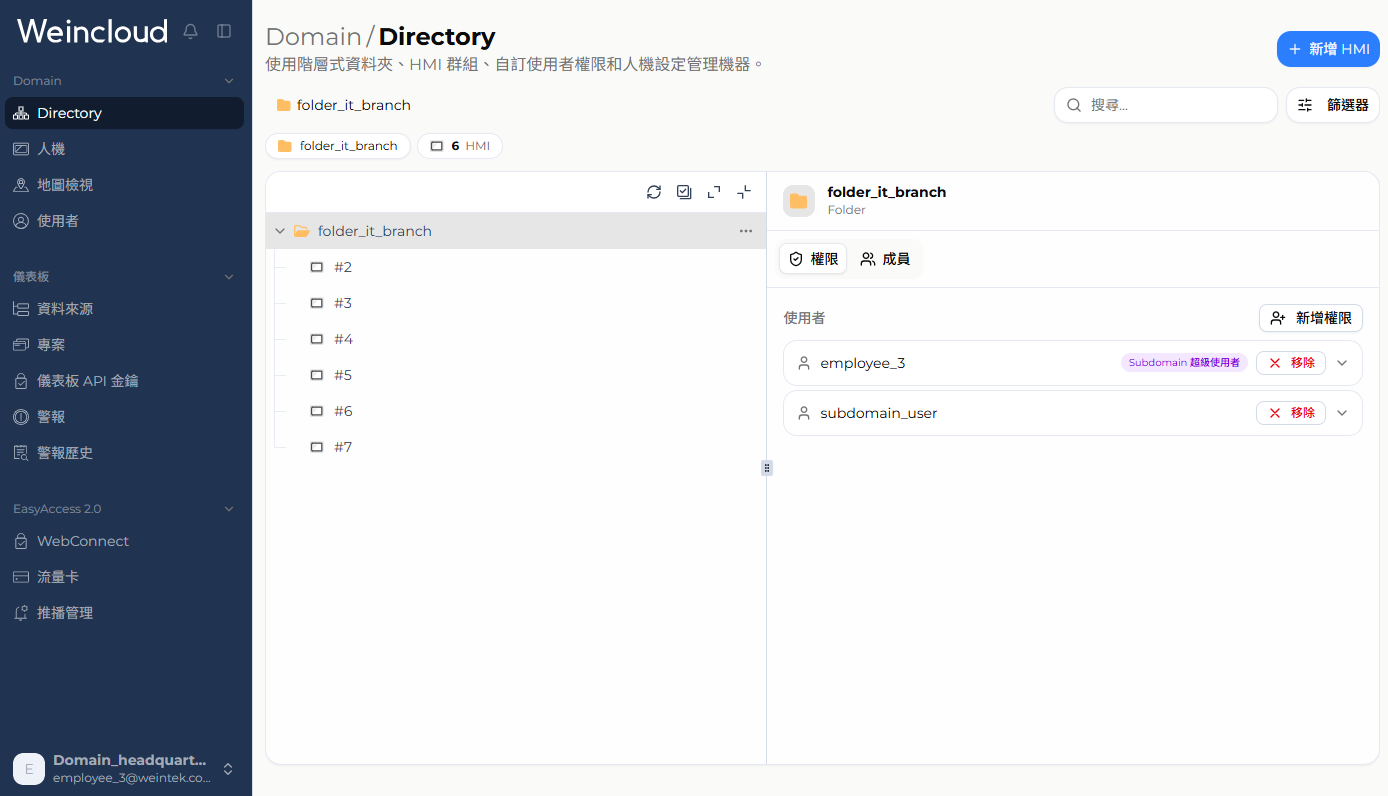
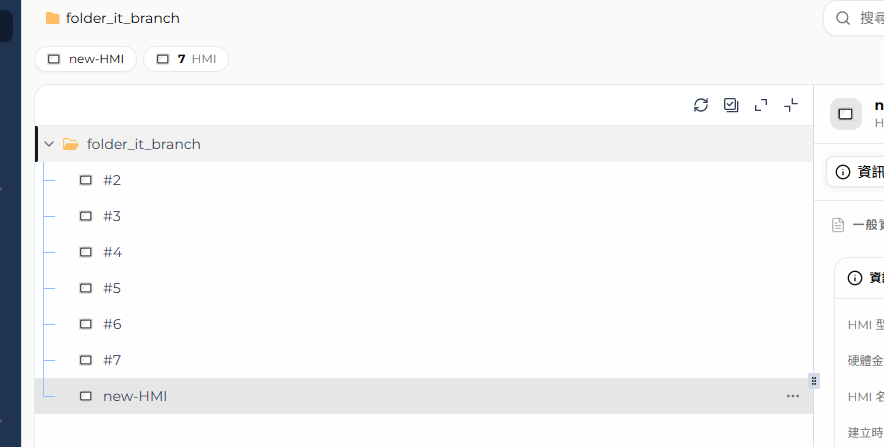
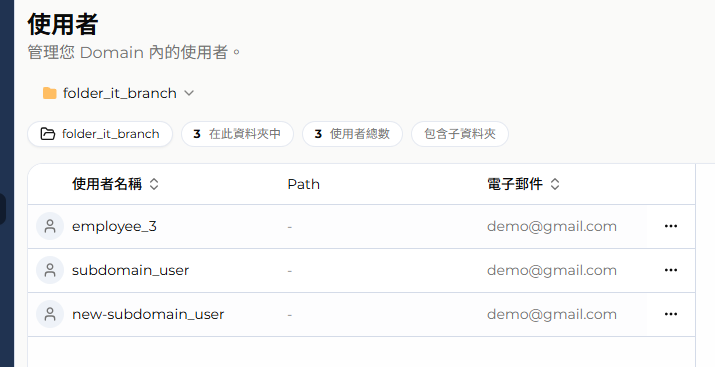
新增的 HMI 或使用者,只能加入此 Subdomain 底下。
Subdomain 管理實例
一家工廠最初有一條生產線,包含三台 HMI 設備,直接放在 Domain 底下管理。隨著工廠擴增第二條生產線,管理員可建立「A 產線」與「B 產線」兩個資料夾,分別放入對應的 HMI 與使用者,並將 Anna 指派為「A 產線」的 Subdomain 超級使用者、Benson 指派為「B 產線」的 Subdomain 超級使用者。此後 Anna 只能管理「A 產線」內的設備與成員,無法存取「B 產線」的內容,反之亦然。
若進一步將這些資料夾組織到更大的「Company」資料夾中,並將 Canna 指派為「Company」的 Subdomain 超級使用者,Canna 便擁有對其所有子資料夾與 HMI 設備的管理權限。當需要在主控室新增一台監控兩條產線的 HMI 設備時,可將其放置於「Company」資料夾中,如此僅 Canna 能監控此設備,而 Anna 與 Benson 皆無法存取。透過這種分層授權機制,即可兼顧權限劃分的彈性與安全性。
限制條件與注意事項
- Subdomain Superuser 權限僅能於資料夾節點設定:群組(Groups)與單一 HMI 節點不提供此權限選項。
- 群組(Groups)功能僅限 Domain 超級使用者:HMI 群組的建立、重新命名、加入 HMI、刪除,乃至群組清單本身,皆僅 Domain 超級使用者可操作,Subdomain 超級使用者無法使用。
- 無法將他人提升為 Domain 超級使用者:「Domain 超級使用者」選項僅在使用者位於網域根目錄時才會顯示,故 Subdomain 超級使用者無法將其管轄的成員提升至 Domain 層級。
- 部分帳號安全操作為 Domain 超級使用者專屬:解除帳號鎖定與重設多因子驗證(MFA)僅 Domain 超級使用者可執行,Subdomain 超級使用者不會看到這兩項操作。
- 權限繼承無法在子層級取消:繼承而來的權限只能於子層級進一步增補,無法移除,詳見〈Directory-權限繼承〉。
常見問題
Q:對資料夾設定一般存取權限(如 HMI-基本),使用者就會成為該資料夾的管理者嗎? A:不會。一般存取權限只授予對應的存取能力;使用者必須被明確授予 Subdomain Superuser 權限,才會成為該 Subdomain 的超級使用者。
Q:一個 Subdomain 可以有幾位超級使用者? A:可以有多位。他們在該 Subdomain 內的權限相同,且皆僅限於此 Subdomain 的範圍。
Q:Subdomain 超級使用者可以把成員或 HMI 新增到其他資料夾嗎? A:不行。其可見與可操作範圍僅限被授權的 Subdomain,畫面上不會顯示範圍外的節點,因此新增的成員或 HMI 只能加入該 Subdomain 底下。